Lesezeit
5
Min. Lesezeit
Datum
Geschrieben von
Marlon Starkloff
Kritische Sicherheitslücken in Wechselrichtern entdeckt
Die zunehmende Verbreitung von Balkonkraftwerken stellt einen positiven Schritt in Richtung dezentraler, erneuerbarer Energien dar. Da diese Systeme jedoch immer stärker in unsere Haushalte und das nationale Stromnetz integriert werden, gewinnt die Cybersicherheit mehr denn je an Bedeutung. Im Rahmen unserer Mission für Cybersicherheit bei Jakkaru haben wir die Sicherheit dieser Systeme untersucht und erhebliche Schwachstellen entdeckt, die große Wiederverkäufer und namhafte Wechselrichterhersteller betreffen.
Das wachsende Risiko vernetzter Energiegeräte
Balkonkraftwerke sind attraktive Geräte für Verbraucher, bergen jedoch aus Sicht der Cybersicherheit neue Risiken. Um moderne Funktionen wie Leistungsüberwachung und Fernsteuerung über Smartphone-Apps bereitzustellen, sind diese Wechselrichter mit dem Internet verbunden. Obwohl dies praktisch ist, setzt diese Konnektivität sie potenziellen Angriffen aus. Eine weitreichende, koordinierte Abschaltung dieser Geräte könnte destabilisierende Auswirkungen auf das Stromnetz haben, wodurch deren Sicherheit zu einer Angelegenheit von öffentlichem Interesse wird.
Viele Verbraucher erwerben ihre Solaranlagen als Komplettsets von Wiederverkäufern. Diese Unternehmen stellen häufig eine gebrandete mobile App zur Verwaltung des Systems bereit, was bedeutet, dass sie sensible Daten über ihre Kunden und deren Geräte speichern.
Unsere Untersuchung eines solchen Unternehmens deckte schnell kritische Mängel auf. Innerhalb von zwei Stunden identifizierten wir eine Schwachstelle in dessen Plattform, die es uns ermöglichte, ein Standard-Benutzerkonto auf volle Administratorrechte zu erweitern. Dies verschaffte uns Zugriff auf das gesamte administrative Dashboard des Unternehmens.
Dadurch konnten wir die Daten aller registrierten Benutzer einsehen und herunterladen, insgesamt rund 84.000. Die offengelegten Informationen waren hochempfindlich:
Für etwa 41.000 Benutzer enthielt die Datenbank den Namen ihres heimischen WLAN-Netzwerks sowie das Passwort im Klartext.
Für ungefähr 23.000 Benutzer waren zudem die genauen GPS-Koordinaten des Wechselrichters gespeichert.
Die Kombination aus dem Wohnort eines Nutzers und seinen WLAN-Zugangsdaten stellt ein extremes Sicherheitsrisiko dar. Sie bietet einem Angreifer einen direkten Weg, auf die privaten Heimnetzwerke von Zehntausenden Einzelpersonen und Unternehmen zuzugreifen. Dies wirft ernste Fragen bezüglich der Notwendigkeit und der Sicherheit der Speicherung solch sensibler Daten auf.
Schwachstellen in Herstellerplattformen
APsystems ist ein bekannter Hersteller von Mikrowechselrichtern, einschließlich der beliebten EZ1-M-Serie. Wir haben die mobile App „AP EasyPower“ analysiert, die zur Verwaltung dieser Geräte bereitgestellt wird, und dabei ein grundlegendes Sicherheitsversäumnis entdeckt. Bei einigen Wechselrichtern war ein Attribut gesetzt, das sie für alle Benutzerkonten zugänglich machte, einschließlich Demo-Konten. Das Backend des Systems überprüfte nicht, ob ein Benutzer tatsächlich autorisiert war, den Wechselrichter zu steuern, an den er Befehle sendete. Das bedeutete, dass jeder, der die eindeutige ID eines Geräts kannte, dieses steuern konnte.
Während dies ein geringfügiges Problem wäre, wenn die IDs zufällig und schwer zu erraten wären, war dies nicht der Fall. Die Wechselrichter-IDs folgten einer geringen Anzahl vorhersehbarer Muster. Durch systematisches Testen dieser Muster konnten wir aktive Geräte identifizieren. Unser Scan, der etwa 24 Stunden dauerte, bestätigte die Existenz von rund 100.000 verwundbaren Wechselrichtern allein aus dieser Serie. Für jedes dieser Geräte war es möglich, Besitzerinformationen abzurufen und vor allem den Wechselrichter aus der Ferne herunterzufahren oder neu zu starten.
Sunways
Eine ähnliche Untersuchung beim Hersteller Sunways lieferte gleichermaßen besorgniserregende Ergebnisse. Sunways stellt Kunden und Wiederverkäufern ein Webportal zur Überwachung ihrer Solaranlagen zur Verfügung. Um potenziellen Kunden die Erkundung der Plattform zu ermöglichen, bieten sie ein öffentliches Demo-Konto an.
Wir stellten fest, dass dieses Demo-Konto falsch konfiguriert war und über volle Administratorrechte für die gesamte Plattform verfügte. Diese Zugriffsebene ermöglichte es uns, jede über ihr System verwaltete Solaranlage einzusehen und zu steuern. Wir identifizierten rund 44.000 betroffene Solaranlagen, die alle über dieses einzige, ungesicherte Demo-Konto aus der Ferne ein- oder ausgeschaltet werden konnten.
Datenvisualisierung
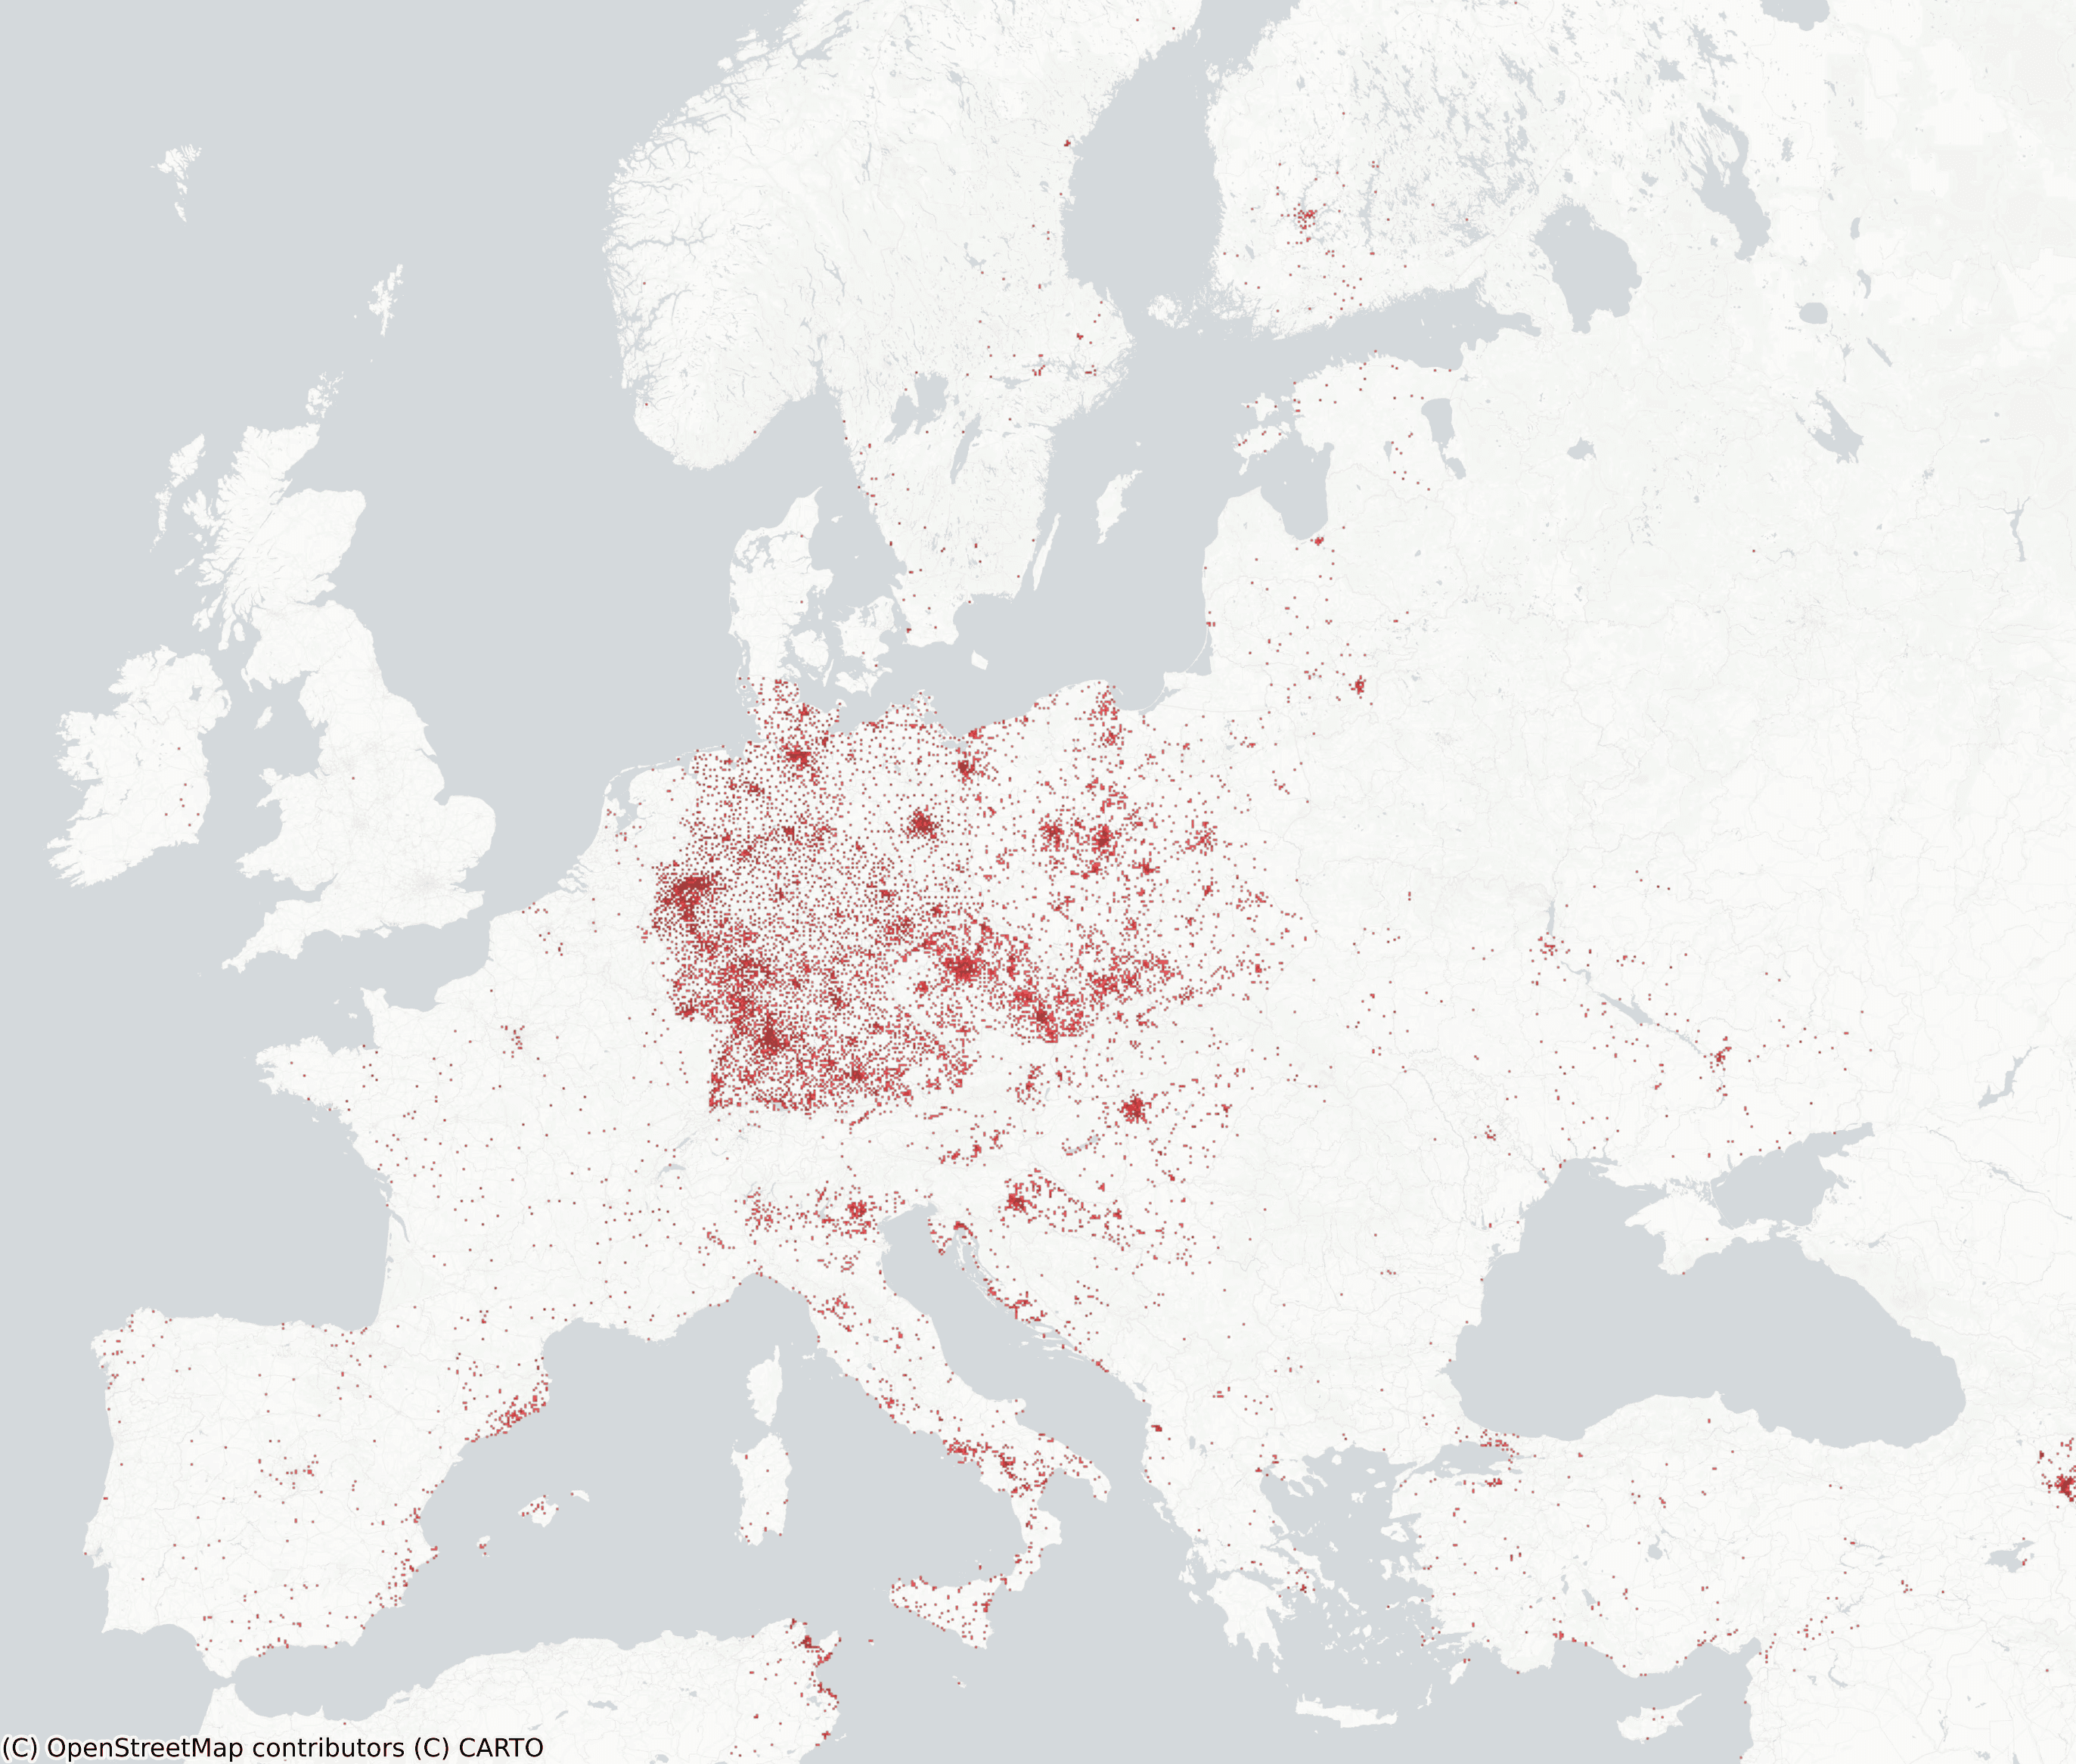
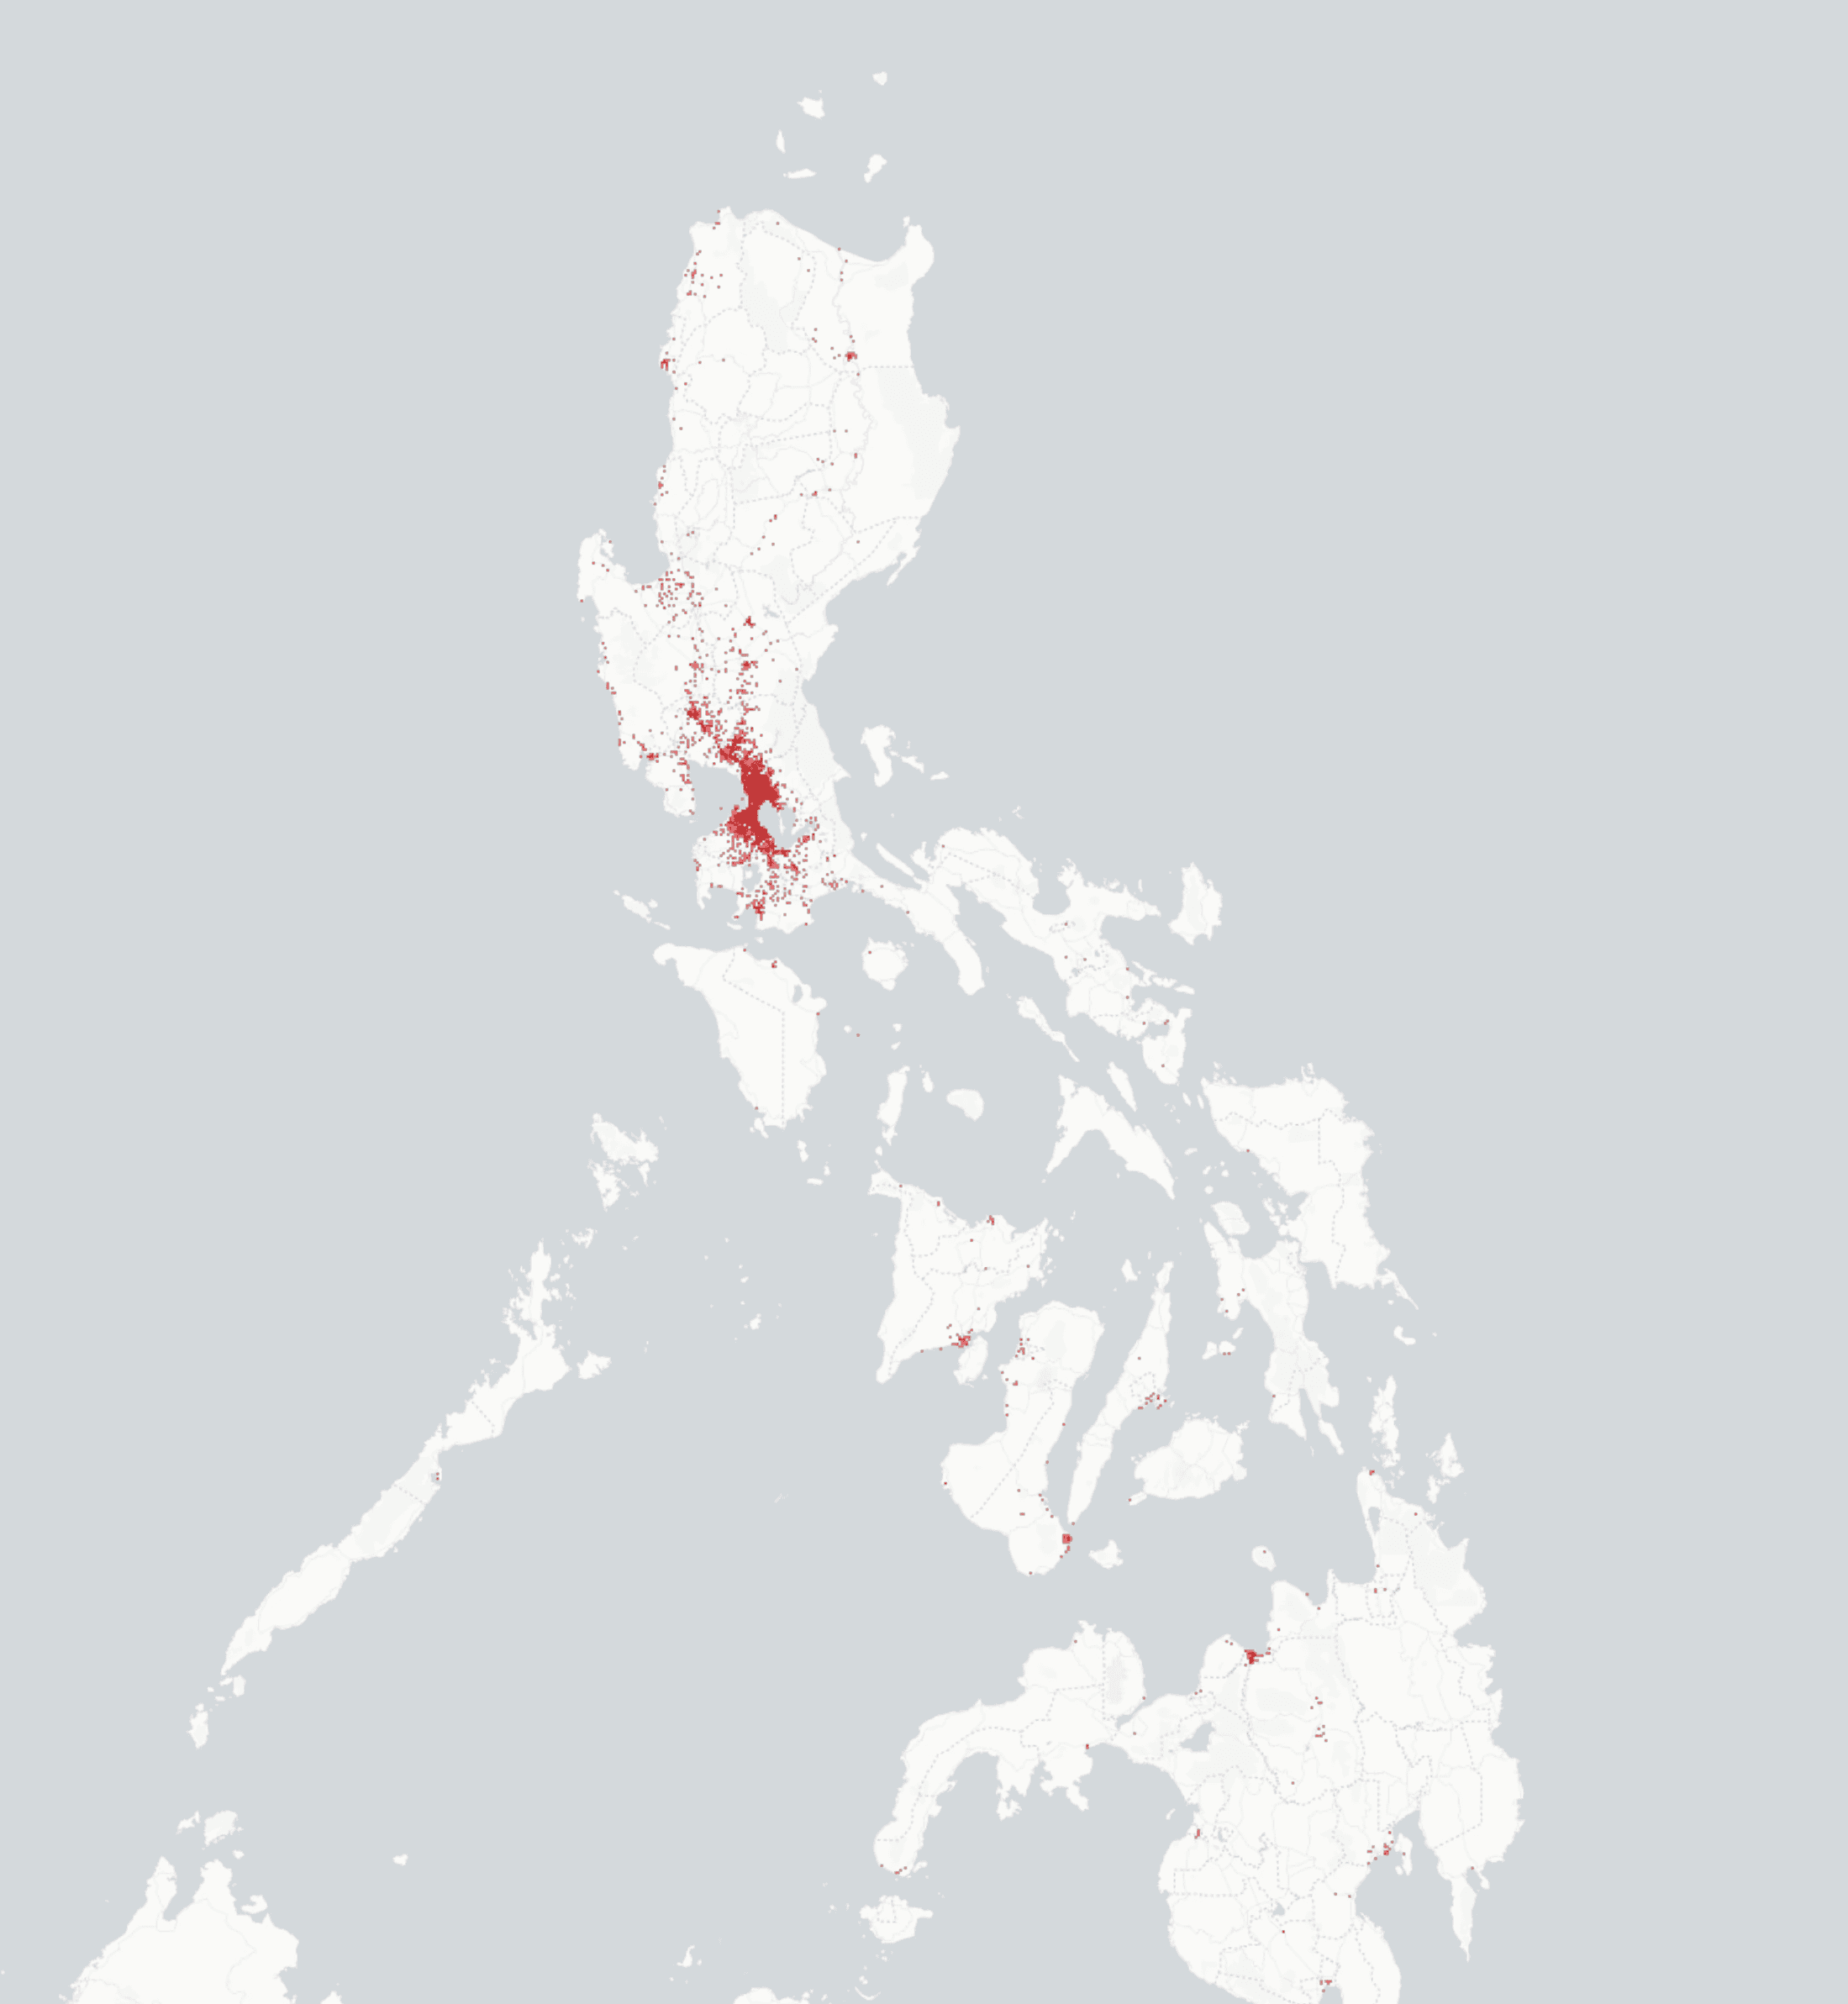
Im Folgenden finden Sie Visualisierungen aller Wechselrichter in Europa und auf den Philippinen. Bitte beachten Sie, dass nicht alle Wechselrichter angezeigt werden, da bei einigen die GPS-Daten fehlen.
Auswirkungen
Die Ergebnisse dieser und anderer Untersuchungen verdeutlichen einen beunruhigenden Mangel an grundlegenden Sicherheitsmaßnahmen in der gesamten Solarbranche für Endverbraucher. Mängel wie fehlende Autorisierungsprüfungen, unsichere Datenspeicherungspraktiken und übermäßig freizügige Kontokonfigurationen setzen Verbraucher und kritische Infrastrukturen erheblichen Risiken aus. Hersteller und Wiederverkäufer müssen der Sicherheit ihrer Produkte Priorität einräumen, um ein sicheres und zuverlässiges Wachstum der dezentralen Energieerzeugung zu gewährleisten.
Verantwortungsvolle Offenlegung (Responsible Disclosure)
Als Cybersicherheitsunternehmen ist uns eine verantwortungsvolle Offenlegung besonders wichtig. Leider hat APsystems bis heute nicht auf unsere E-Mails geantwortet. Wir haben das deutsche BSI-CERT über unsere Erkenntnisse informiert. Sie bestätigten die Fehlkonfigurationen bei APsystems und Sunways, leiteten jedoch kein Verfahren zur koordinierten Schwachstellenoffenlegung (CVD) ein. Der Wiederverkäufer hat die Schwachstellen nach unserem Bericht schnell behoben.